
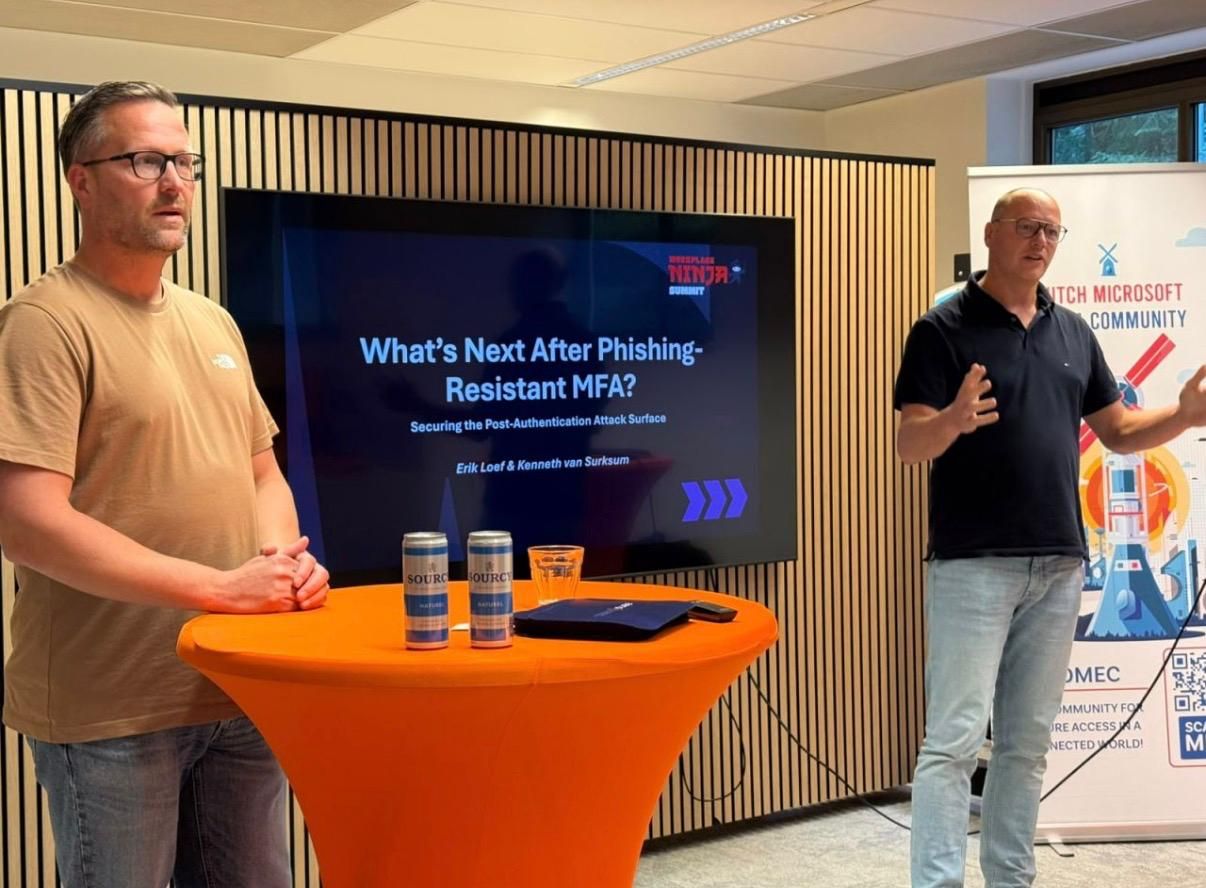
Gelukkig is identity security de afgelopen jaren flink verbeterd. Wachtwoorden maakten plaats voor MFA en inmiddels zetten steeds meer organisaties phishing-resistant MFA in. Daarmee wordt het voor aanvallers een stuk moeilijker om gebruikers tijdens het inloggen te misleiden. Dat is goed nieuws. Minder goed nieuws: een identity is daarmee niet automatisch veilig.
Na de login begint een nieuw securityvraagstuk
Een gebruiker kan keurig door phishing-resistant MFA heen komen en veilig toegang krijgen tot Microsoft 365. Maar wat gebeurt er daarna? Stel dat een aanvaller toegang krijgt tot een actieve sessie of een geldig token weet te bemachtigen. Dan hoeft die aanvaller mogelijk niet opnieuw in te loggen en dus ook niet opnieuw door de MFA-verificatie heen. De oorspronkelijke authenticatie was sterk. Maar kun je de sessie daarna nog steeds vertrouwen? Dat is precies de vraag die je moet blijven stellen.
Een veilige login betekent niet dat je klaar bent
Token theft en session hijacking laten zien dat security niet ophoudt zodra iemand succesvol is ingelogd. Je wilt ook weten wie de gebruiker is, vanaf welk device die werkt en of de omstandigheden tijdens de sessie nog hetzelfde zijn. Conditional Access kan daarbij helpen door meer context mee te nemen rond een toegangsverzoek. Device binding kan de relatie tussen identiteit en apparaat versterken. En met Continuous Access Evaluation kan tijdens een actieve sessie opnieuw worden beoordeeld of toegang nog terecht is wanneer er iets belangrijks verandert. Kortom, de login is dus niet het eindpunt. En er valt in deze context nog een cruciale vraag te stellen:
Hoelang blijft wat we vandaag veilig vinden ook veilig?
Dat was een van de interessante vragen die tijdens het Workplace Ninja Summit in Baden naar voren kwam. Want terwijl we identity security steeds verder verbeteren, verandert het speelveld voortdurend. AI speelt daarin een dubbelrol. Het kan aanvallers helpen om sneller en overtuigender te werk te gaan, maar wordt tegelijkertijd ingezet om aanvallen juist beter te detecteren en te stoppen.
En dan is er nog de rol die quantum computing kan gaan spelen. Het bijzondere aan quantum computing is dat bepaalde berekeningen veel sneller zullen worden uitgevoerd dan met de computers die we nu kennen. Daardoor zouden cryptografische beveiligingen die we vandaag gebruiken om bijvoorbeeld wachtwoorden, inloggegevens en andere gevoelige informatie te beschermen, in de toekomst mogelijk veel makkelijker te kraken zijn. We moeten dus waakzaam zijn dat reeds gestolen data ineens wel ontcijferd kan worden.
“De uitdaging zit niet niet alleen in wat we vandaag kunnen beveiligen. De echte vraag is wat er gebeurt met de data die vandaag wordt gestolen en over een paar jaar gekraakt kan worden.”
Kenneth van Surksum – Modern Workplace Consultant & MVP
Veiligheid kent geen eindpunt
Phishing-resistant MFA is daarom een belangrijke stap, maar geen eindstation. Hetzelfde geldt voor een compliant device of een goed ingerichte Intune-omgeving. Het zijn belangrijke onderdelen van je beveiligingsbasis, maar geen garantie dat je klaar bent voor wat er morgen gebeurt.
Blijf in gesprek
In het huidige speelveld geldt vooral dat stilstaan geen optie is. Bij Secure at Work vertalen we securityontwikkelingen naar de praktijk en kijken we samen waar je vandaag al op kunt anticiperen om compliant te zijn en veilige werkomgevingen te garanderen.
Terug naar Blogs